SecDevOps: cómo llevar la seguridad al pipeline
SecDevOps: qué significa integrar la seguridad en el ciclo de desarrollo, qué controles agregar al pipeline CI/CD y cómo empezar sin frenar las entregas.
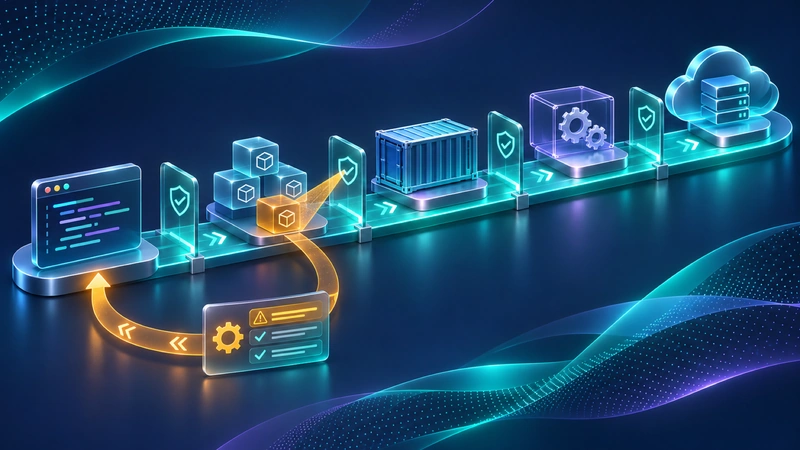
SecDevOps incorpora validaciones de seguridad durante el desarrollo para detectar riesgos y corregirlos antes del despliegue. Imagen generada con inteligencia artificial mediante OpenAI.
Muchos equipos revisan la seguridad al final, justo antes de salir a producción. Si aparece un problema grave, la entrega se detiene o sale con el riesgo. SecDevOps propone otra cosa: incluir la seguridad en cada etapa del desarrollo, de forma automática.
¿Qué es SecDevOps?
Es la práctica de integrar la seguridad en la cultura y las herramientas de DevOps. Desarrollo, operaciones y seguridad comparten la responsabilidad, y los controles corren dentro del mismo pipeline que compila, prueba y despliega el software.
La idea es detectar los problemas cuando cuestan menos de corregir: mientras se escribe el código, no después del despliegue.
Controles que puedes agregar al pipeline
- Análisis del código: revisa el código fuente en busca de patrones inseguros.
- Revisión de dependencias: alerta cuando una librería tiene vulnerabilidades conocidas.
- Búsqueda de secretos: evita que contraseñas o llaves queden guardadas en el repositorio.
- Revisión de contenedores e infraestructura como código: detecta imágenes desactualizadas y configuraciones riesgosas.
- Pruebas sobre la aplicación en ejecución: buscan fallas en un ambiente de pruebas antes de producción.
Referencias que te ayudan
El OWASP Top 10 reúne los riesgos más críticos de las aplicaciones web. Es un buen punto de partida para priorizar.
El marco de desarrollo seguro de software (SSDF) del NIST describe prácticas para integrar la seguridad en todo el ciclo de vida.
Cómo empezar con SecDevOps sin frenar las entregas
- Empieza con pocos controles. La revisión de dependencias y de secretos suele dar resultados rápidos.
- Ajusta las alertas. Demasiados falsos positivos hacen que el equipo deje de mirarlas.
- Define qué bloquea un despliegue. Por ejemplo, una vulnerabilidad crítica sí; una advertencia menor, no.
- Capacita al equipo. Las herramientas ayudan, pero las buenas prácticas de código seguro siguen siendo clave.
- Observa en producción. La seguridad continúa con el monitoreo y la detección de amenazas.
Cómo te ayuda Intmarka
Intmarka implementa prácticas DevOps y SecDevOps: pipelines CI/CD automatizados, infraestructura como código, contenedores y herramientas de observabilidad. Conoce nuestro servicio de DevOps y SecDevOps y nuestras soluciones de observabilidad y ciberseguridad.
¿Quieres dar el siguiente paso? Escríbenos y revisamos juntos tu caso.

